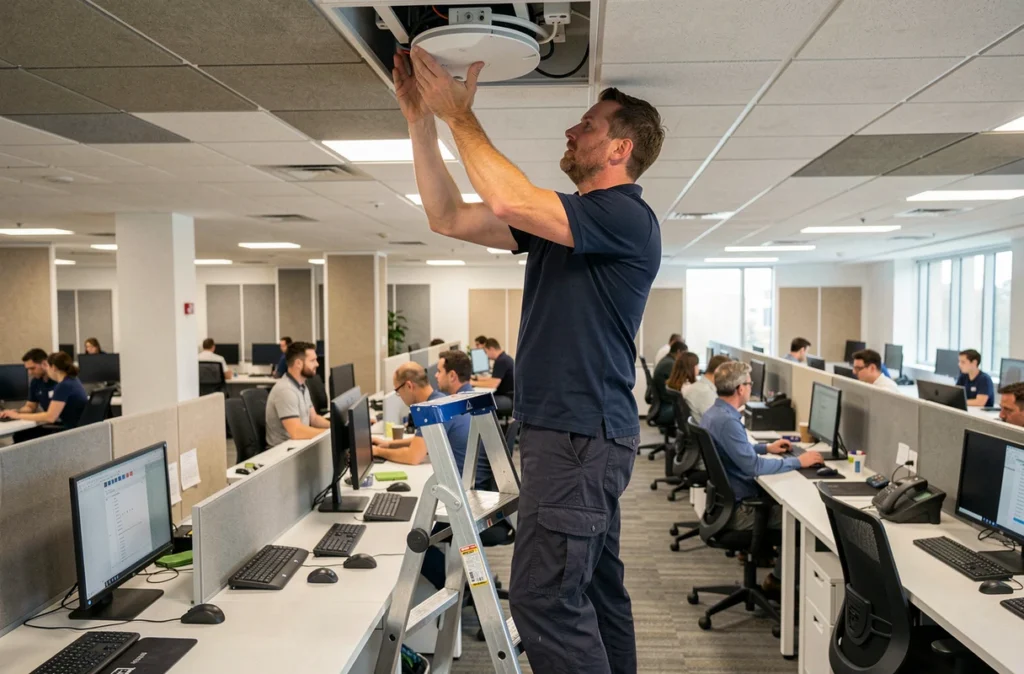
Le déploiement WiFi entreprise couvre des environnements radicalement différents selon qu’il s’agit d’un plateau de bureaux ou d’un entrepôt logistique. Dans les deux cas, l’infrastructure réseau sans fil doit répondre à des contraintes de couverture, de densité d’appareils et de sécurité que les solutions domestiques ne peuvent pas absorber.
La norme WiFi 6 (802.11ax) est aujourd’hui la référence déployée dans la majorité des projets professionnels, tandis que le WiFi 7 commence à apparaître dans les appels d’offres – sans que ses apports soient systématiquement utiles à chaque poste de travail.
Ce qui distingue un entrepôt d’un bureau dans un projet WiFi
Un bureau open space présente des obstacles prévisibles : cloisons légères, vitres, quelques murs porteurs. La propagation du signal y est relativement uniforme et le placement des bornes s’optimise à partir des plans d’étage.
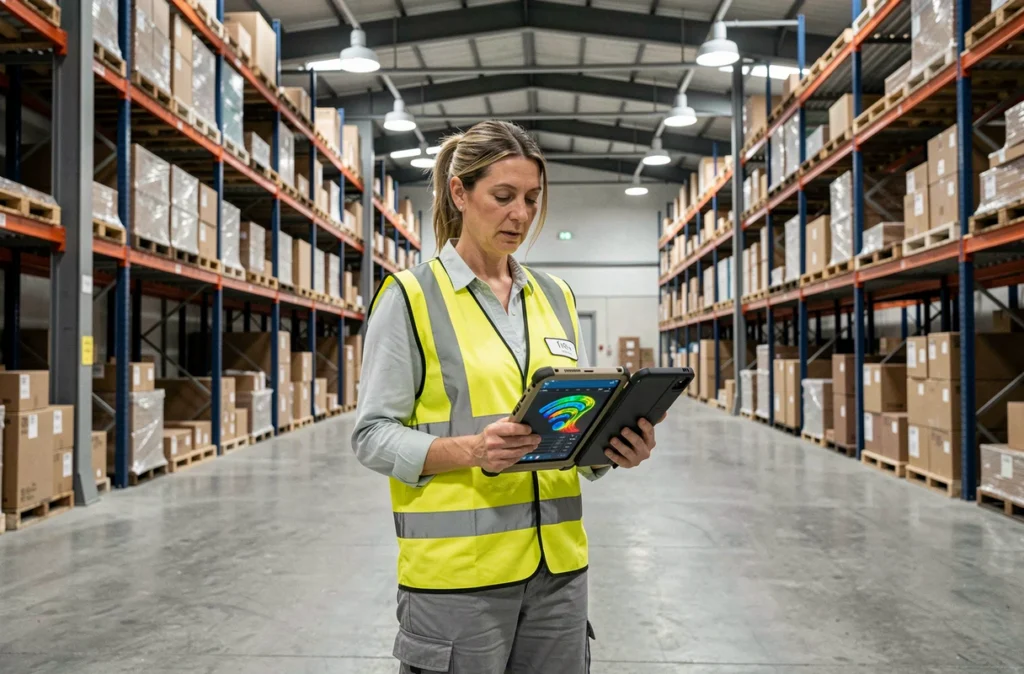
Un entrepôt pose des problèmes d’une autre nature. Les rayonnages métalliques créent des zones d’ombre, réfléchissent le signal et introduisent des interférences que les simulations logicielles sous-estiment.
Le guide de conception HPE Aruba recommande de partir de plans à l’échelle incluant la hauteur réelle des rayonnages, puis d’adapter le placement et le type d’antennes aux allées et aux zones de chargement. Les terminaux opérationnels – scanners de codes-barres, chariots embarqués, tablettes – doivent être intégrés aux tests avant toute généralisation du déploiement.
Un retour d’expérience cité dans les sources HPE illustre l’effet des structures métalliques sur les terminaux en mouvement : un chariot élévateur se déplaçant entre des allées denses peut perdre momentanément sa connexion si les points d’accès ne sont pas positionnés en tenant compte de sa trajectoire. Ce n’est pas un problème de puissance d’émission, c’est un problème de géométrie.
Architecture réseau et choix des équipements WiFi professionnels
Un déploiement WiFi professionnel ne se réduit pas à l’installation de bornes. L’architecture repose sur plusieurs couches : les points d’accès (access points), le réseau local filaire qui les alimente via des switches PoE, et un contrôleur ou une plateforme de gestion centralisée.
Le choix entre une architecture centralisée (contrôleur physique on-premise) et une architecture cloud dépend de la taille du site, du nombre de sites à interconnecter et des compétences IT disponibles en interne. Pour un site unique de taille moyenne, les deux approches sont viables. Pour un déploiement multi-sites, la gestion cloud simplifie la supervision et les mises à jour de firmware.
- Points d’accès : leur densité doit être calculée en fonction du nombre d’appareils simultanés par zone, pas seulement de la surface à couvrir. Un open space dense avec beaucoup de terminaux mobiles peut nécessiter plus de bornes qu’une surface équivalente moins peuplée.
- Switches PoE : ils alimentent les bornes en électricité via le câble réseau (Power over Ethernet), ce qui évite le câblage électrique séparé. Le dimensionnement du budget PoE par switch conditionne le nombre de bornes raccordables.
- Segmentation par VLAN : séparer le réseau invités, le réseau des équipements IoT et le réseau de production est une pratique standard. Chaque segment dispose de règles de filtrage indépendantes.
Bandes de fréquences : 2,4 GHz, 5 GHz et 6 GHz en Europe
La bande 2,4 GHz offre une meilleure portée mais une capacité limitée et un encombrement élevé (micro-ondes, appareils Bluetooth, réseaux voisins). La bande 5 GHz est plus rapide mais s’atténue davantage sur les obstacles. La bande 6 GHz, introduite avec le WiFi 6E, est encore peu encombrée mais son usage est restreint en Europe.
Le guide HPE Aruba précise que les règles européennes n’autorisent l’usage intérieur que de la partie basse de la bande 6 GHz, avec des restrictions supplémentaires pour l’extérieur et les puissances élevées. un projet multi-pays ne peut pas présumer que les mêmes canaux 6 GHz seront disponibles partout – une contrainte réglementaire concrète à intégrer dès la phase de conception.
Pour le WiFi 7, la fonction Multi-Link Operation (MLO) permet à un appareil compatible d’utiliser plusieurs liaisons simultanées vers un même point d’accès. Mais les bénéfices dépendent des capacités des terminaux. Les recommandations HPE Aruba préconisent de vérifier le parc client et de tester les appareils réellement utilisés avant toute généralisation – ce qui revient à dire que le WiFi 7 n’apporte pas automatiquement un gain utile à chaque poste.
Audit préalable et phases d’un déploiement WiFi en entreprise
L’audit est la phase qui conditionne la qualité du résultat final. Il comprend une analyse des plans du site, une mesure des niveaux de signal existants (si un réseau est déjà en place), et une identification des contraintes physiques : matériaux des murs, hauteur sous plafond, zones à forte densité d’utilisateurs.
Dans un entrepôt, l’audit doit tenir compte du fait que la géométrie des rayonnages peut évoluer. Un déploiement figé sur un plan statique peut devenir insuffisant si l’organisation du stock change. prévoir des points d’accès repositionnables ou des densités légèrement supérieures à la cible initiale est une pratique courante pour absorber ces variations.
- Phase 1 – Audit et relevé de site : plans à l’échelle, identification des obstacles, inventaire des terminaux à connecter et de leurs exigences de bande passante.
- Phase 2 – Conception et simulation : placement théorique des bornes, choix des antennes (omnidirectionnelles ou directionnelles selon les allées), segmentation réseau.
- Phase 3 – Déploiement et câblage : pose des bornes, raccordement aux switches PoE, configuration des VLAN et des SSID.
- Phase 4 – Tests et validation : mesures de couverture réelle avec les terminaux opérationnels, ajustements de puissance et de canal, vérification des handoffs entre bornes pour les appareils en mouvement.
Sécurité du réseau WiFi professionnel
La sécurité d’un réseau WiFi entreprise repose sur plusieurs mécanismes complémentaires. Le protocole WPA3 remplace progressivement WPA2 et offre une protection renforcée contre les attaques par dictionnaire. La séparation des réseaux par VLAN limite la propagation latérale en cas d’intrusion sur un segment.
La journalisation des connexions est une obligation légale en France pour les accès fournis aux tiers (loi LCEN). Pour un réseau invités ou un portail captif, la traçabilité des connexions doit être assurée et conservée conformément à la réglementation. Cette contrainte s’applique aussi bien aux bureaux recevant des prestataires qu’aux entrepôts avec des transporteurs externes.
La gestion centralisée permet de détecter les points d’accès non autorisés (rogue APs), de surveiller les anomalies de trafic et d’appliquer des mises à jour de sécurité sur l’ensemble du parc depuis une interface unique. Pour les entreprises sans équipe IT dédiée, un service WiFi managé transfère cette responsabilité opérationnelle à un prestataire, avec des niveaux de service définis contractuellement.
Le dimensionnement initial d’un déploiement WiFi entreprise détermine sa capacité à évoluer : un réseau conçu trop juste devra être revu entièrement dès que les usages augmentent, là où une architecture bien pensée absorbe la croissance par ajout progressif de points d’accès sans refonte de l’infrastructure filaire.